TP 2021 Android Final 修复so 和预赛一样,决赛的 .so 文件的 .text,.rodata 段被加密。由于 dd 指令 dump 内存太慢,决赛我选择 gameguardian(GameGuardian APK Download ) Dump内存,dump的内存地址从 /proc/xxxx/maps 读取。
1
2
3
4
5
6
7
8
9
10
11
12
u0_a285 15423 777 1363396 110672 ep_poll 0 S com.personal.flappybird
1
2
3
4
5
6
7
walleye:/ # cat /proc/15423/maps | grep unity
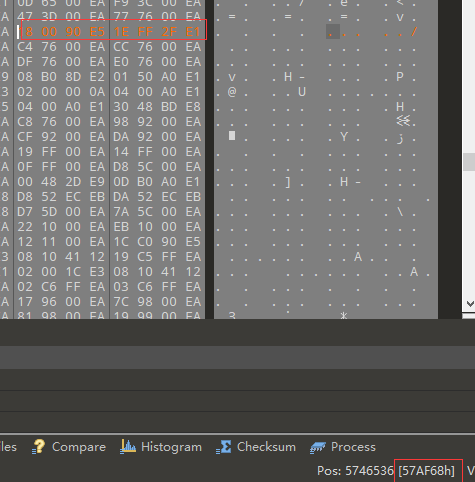
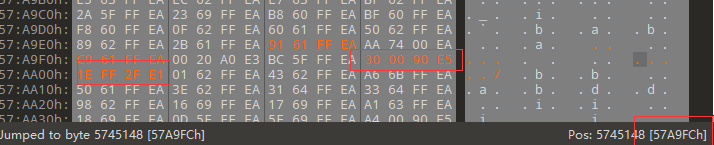
dump后,使用 010 editor 将 dump下的数据覆盖 两个 .so 的 .text 和 .rodata。
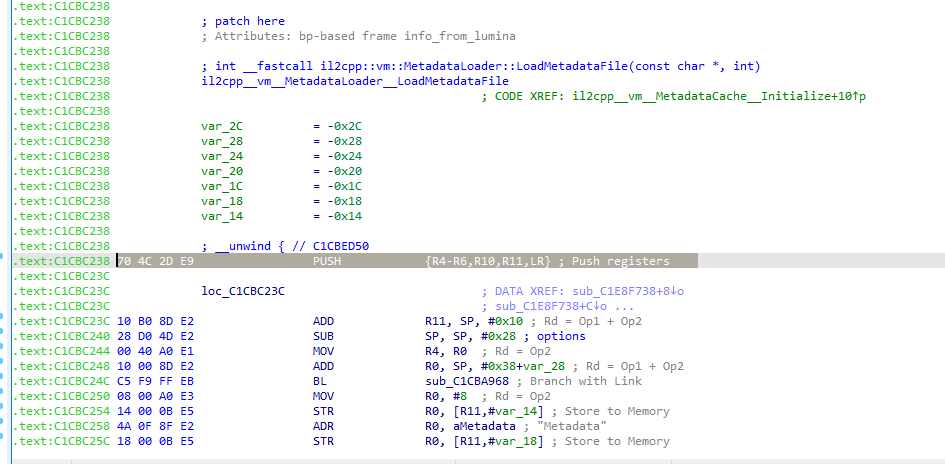
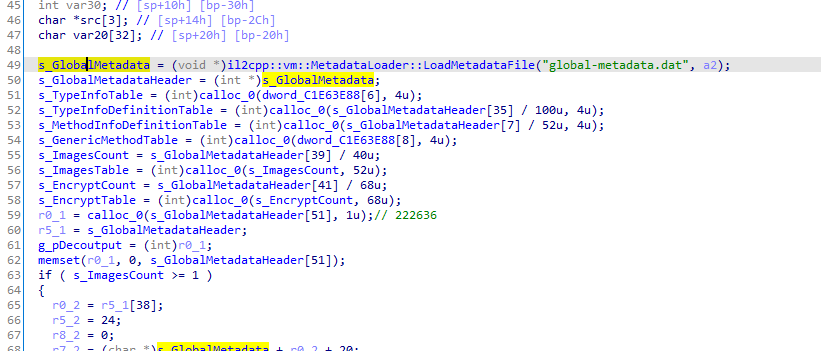
观察资源文件,发现 global-metadata.dat 被加密。分析il2cpp.so,发现加载global-metadata.dat的函数被hook到sec2021.so。
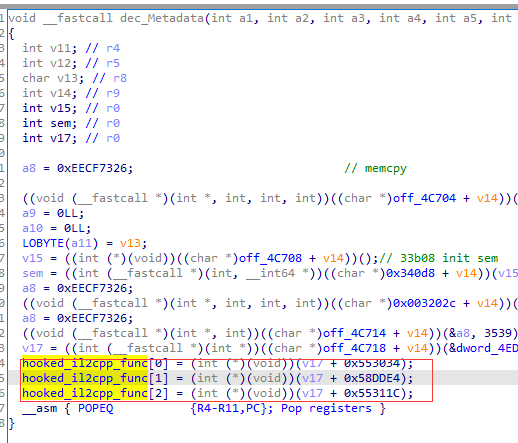
上图是还原后的加载函数。
为了获取 global-metadata.dat 文件,我们可以选择从全局变量 s_GlobalMetadata 找到内存中的 global-metadata.datdump下来。
记下 s_GlobalMetadata 在il2cpp.so的偏移,通过 /proc/xxxx/maps 获取il2cpp.so的基址,加上偏移后,用GG修改器dump下来。
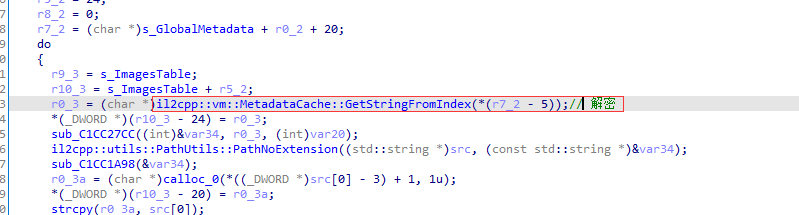
dump后,发现dat文件与正常的dat文件差距较大。分析 il2cpp::vm::MetadataCache::Initialize函数,发现 dat 文件的字符串被加密了,写个CPP解密一下。
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
char g_pDecoutput[20000000 ];extern unsigned char hexData[];int __fastcall GetStringFromIndex (int idx) char *pOutBase=g_pDecoutput; int pRet; int *v3; char *data=(char *)hexData; printf ("%d:" ,idx);if ( !*(char *)(g_pDecoutput + idx) )if ( 222636 > idx ) do if ( !data[idx] )break ;0x7F ^ (data[idx] - 0x7F ) ^ 0x5C ;printf ("%c" ,pOutBase[idx]);while ( idx < 222636 ); puts ("" );return idx++;
解密后,可以看到字符串,下面是末尾的一部分字符串。
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
222120:medalSparkle
尝试使用il2cppdumper解析,但报错了。
1
2
3
4
5
6
7
8
9
Il2CppDumper.exe D:\CTF\MATCH\TP2021\Final\Android\FlappyBird\lib\armeabi-v7a\libil2cpp.so D:\CTF\MATCH\TP2021\Final\Android\FlappyBird\assets\bin\Data\Managed\Metadata\global-metadata.dat .\
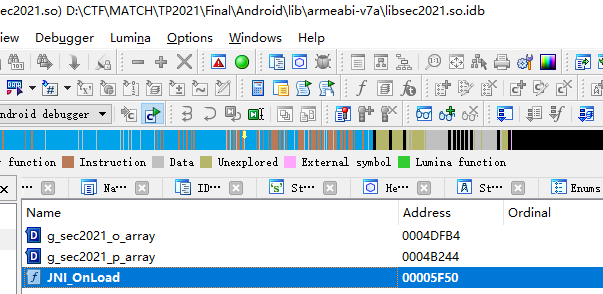
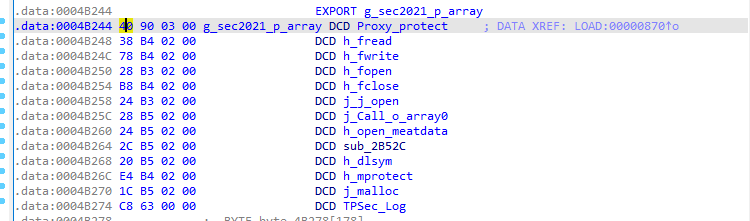
模拟sec2021.so sec2021 的功能与初赛大致相似,都导出了2个数组:
分析p_array中的函数
第0个函数大概与保护相关,在fread,fwrite等函数都有调用。
h_open_meatdata 函数实现加载 metadata。
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
void __fastcall dec_Metadata (int a1, int a2, int a3, int a4, int a5, int a6, int a7, int a8, __int64 a9, __int64 a10, int a11) int v11; int v12; char v13; int v14; int v15; int sem; int v17; 0xEECF7326 ; void (__fastcall *)(int *, int , int , int ))((char *)off_4C704 + v14))(&a8, v11, -1 , v12);0LL ;0LL ;LOBYTE (a11) = v13;int (*)(void ))((char *)off_4C708 + v14))();int (__fastcall *)(int , __int64 *))((char *)0x340d8 + v14))(v15, &a9);0xEECF7326 ;void (__fastcall *)(int *, int , int , int ))((char *)0x003202c + v14))(&a8, v11, g_metadata_size, sem);0xEECF7326 ;void (__fastcall *)(int *, int ))((char *)off_4C714 + v14))(&a8, 3539 );int (__fastcall *)(int *))((char *)off_4C718 + v14))(&dword_4EDA1);0 ] = (int (*)(void ))(v17 + 0x553034 );1 ] = (int (*)(void ))(v17 + 0x58DDE4 );2 ] = (int (*)(void ))(v17 + 0x55311C );
和初赛一样,我选择模拟 sec2021.so。将模拟的 sec2021.so、解密后的 unity.so,il2cpp.so、解密后的 global-metadata.dat覆盖原文件打包后,发现程序crash。
1
2
3
4
5
6
7
8
# 部分crash log
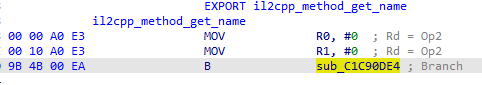
分析crash部分,发现是 il2cpp_method_get_name 发生了异常。
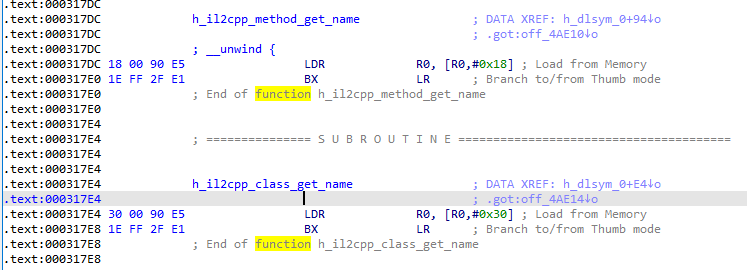
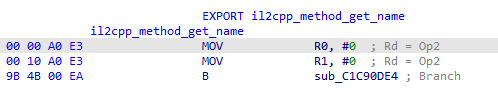
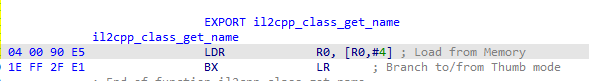
这个导出函数显得很奇怪,相当于是 R0=*(0+12)。结合 p_array 中有 hook_dlsym,怀疑是sec2021.so 中的 dlsym 将这个函数解析到真正的地址,而 il2cpp.so 中的原导出地址是假的。
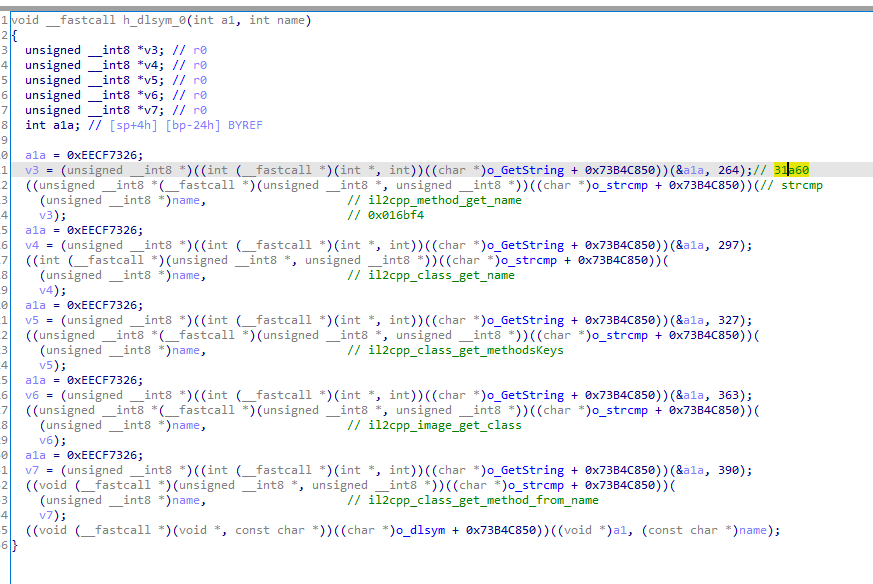
分析 hook_dlsym,发现很多 BX 指令,干扰了IDA的分析。将BXPatch成NOP,勉强分析一下。
第一个函数是根据index获取字符串,有很多BX BLX之类的混淆指令,patch成Nop后,勉强能看,但循环、条件判断之类的都无法看出了,还好通过查找SBox的交叉引用,看到其他函数的未经混淆的解密函数,写CPP解密一下。
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
int __fastcall GetString_31A60 (int *a1, int ID) int v2; unsigned __int8 size; char *pBuf; int v5; int *v6; char cur_xor; 3 ]; char buf4[4 ]; int ID_1; int a1a; Set0 (buf4);sub_30D78 ((int )v10, (int )&dword_4DFC4, (int )&ID_1);sub_30DA0 ((int )buf4, v10);Set0to0_0 ((int )v10, (int )&dword_4DFC4);sub_30DD4 (buf4, v10);1 ] ^ cur_xor;char *)malloc (size + 1 );2 ] = pBuf;clear_mem ((int )&a1a, (int )pBuf, -1 );copy ((int )&a1a, (int )pBuf, -1 , &SBox[ID_1 + 2 ], size);int )&a1a, (int )pBuf, size, cur_xor);getCheckSum (&a1a, pBuf);unsigned __int8)SBox[size + 2 + ID_1];if ( (_DWORD *)v5 == v7 )sub_31054 (0 , v7, v6);sub_31038 (&dword_4DFC4, 0 );return v10[2 ];
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
int getxor (int id) int checksum=0xff ;int _0=sbox[id];int _1 = sbox[id+1 ];int cur_size=_0 ^ _1;unsigned char key[9 ];0 ]=_0;for (int i = 1 ; i < 9 ; ++i) {unsigned __int8)(key[i-1 ] + 17 ) >> 5 ) | (8 * (key[i-1 ] + 17 ));puts ("" );for (int i = 0 ; i < cur_size; ++i) {printf ("%c" ,key[i%9 ]^sbox[id+2 +i]);puts ("" );return 0 ;int main () getxor (264 );getxor (297 );getxor (327 );getxor (363 );getxor (390 );
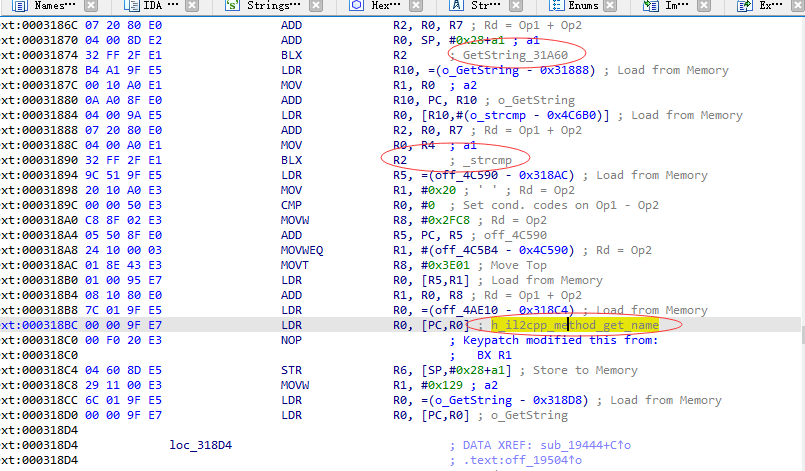
第二个是strcmp,再结合汇编分析,
不难想到,hook_dlsym 将这几个函数解析到真正的地址。
1
2
3
4
5
il2cpp_method_get_name
其中,前两个函数是在sec2021.so中实现,且只有2个指令。
没有必要模拟,直接在 il2cpp.so中的对应位置 patch 成正确的指令即可。
分析后三条指令:
1
2
3
4
5
6
7
8
9
10
11
12
int h_il2cpp_class_get_methods () return hooked_il2cpp_func[0 ]();int h_il2cpp_image_get_class () return hooked_il2cpp_func[1 ]();int h_il2cpp_class_get_method_from_name () return hooked_il2cpp_func[2 ]();
找 hooked_il2cpp_func 的引用,发现在加载 metadata 函数被赋值。
不难猜到,v17 和后面的数字分别是il2cpp的基址和真正函数的偏移。
将后三个函数的导出地址的第一条指令,patch成 B 0xXXXXXX,即可让这三个函数跳转到真正函数地址。
实现无敌破解 global-metadata.dat 的格式与常规的差很多,无法使用工具解析。
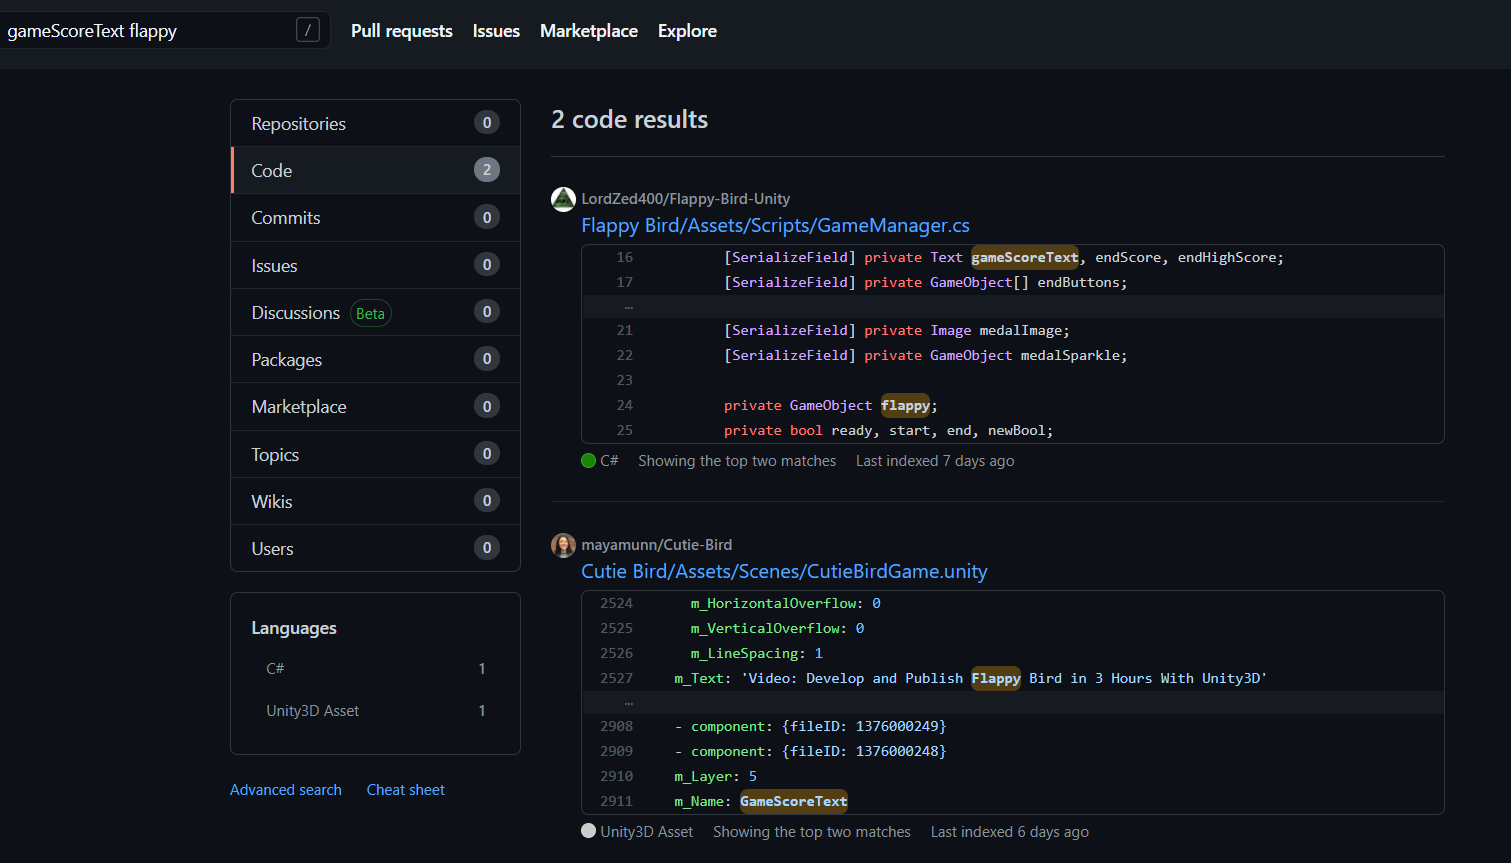
在GitHub上搜关键字 gameScoreText flappy,可以找到这个游戏的源代码。
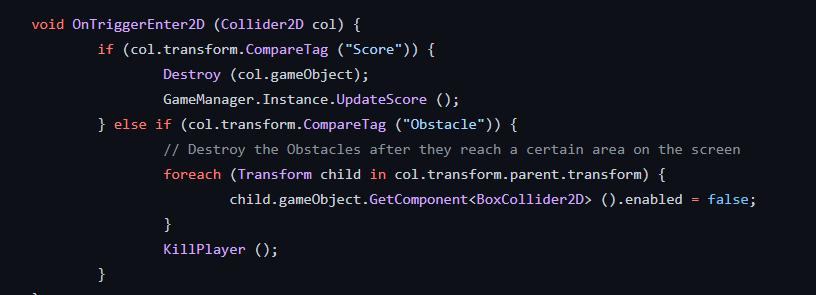
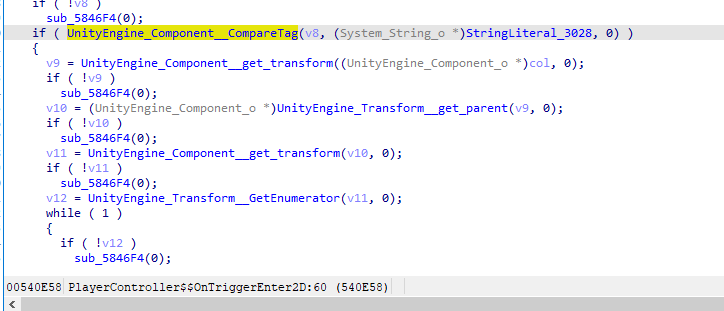
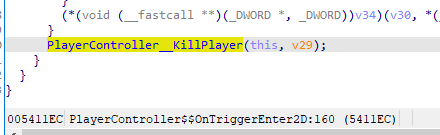
找到判断障碍物的逻辑
下载后,编译成apk,使用 il2cppdumper 分析,可以定位到关键逻辑函数,方便对比分析。
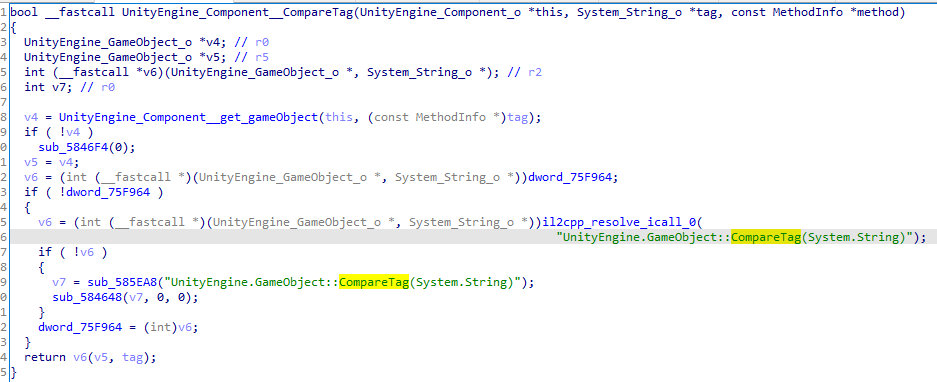
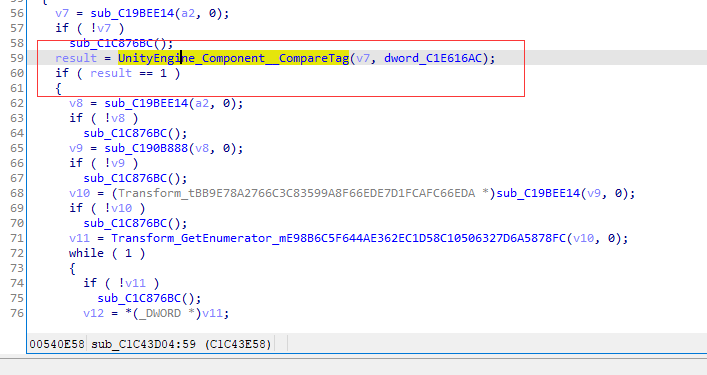
其中,UnityEngine_Component__CompareTag函数存在特征字符串”UnityEngine.GameObject::CompareTag(System.String)”
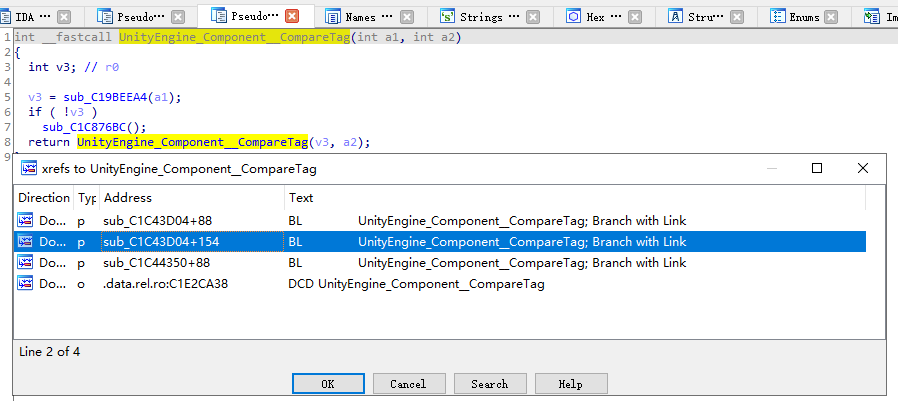
在题目的so中找到特征字符串、查找引用,定位到题目对应函数。
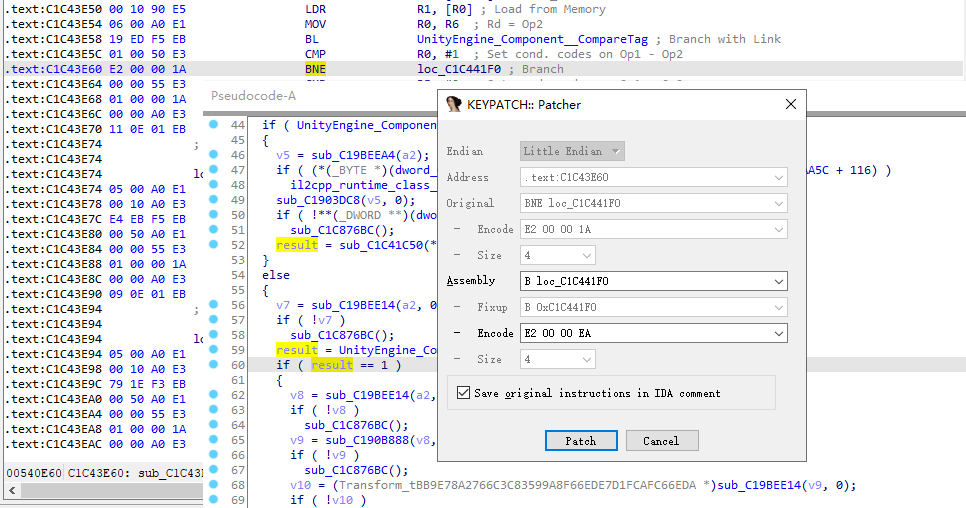
为了实现无敌,将 BNE patch 成 B 即可。